Domain verkürzt.de kaufen?
Wir ziehen mit dem Projekt
verkürzt.de um.
Sind Sie am Kauf der Domain
verkürzt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain verkürzt.de kaufen?
Wie funktioniert URL-Verkürzung und welche Vorteile bietet sie in Bezug auf die Teilen von Links?
URL-Verkürzung funktioniert, indem lange URLs in kürzere, benutzerfreundlichere Links umgewandelt werden. Dies erleichtert das Teilen von Links in sozialen Medien, Nachrichten oder anderen Plattformen, da die verkürzte URL weniger Platz einnimmt und einfacher zu merken ist. Außerdem können durch URL-Verkürzung auch Klicks und Analysen verfolgt werden, um die Effektivität von geteilten Links zu messen. **
Warum stinkt Eiter?
Eiter riecht unangenehm, weil er aus abgestorbenen Zellen, Bakterien und Gewebeflüssigkeit besteht. Diese Mischung von organischen Substanzen führt zu einem fauligen Geruch. Der Geruch dient als Warnsignal für eine Infektion oder Entzündung im Körper. **

Ähnliche Suchbegriffe für Eiter
Top-Angebote
Produkte zum Begriff Eiter:
-
Stiebel Eltron Internet-Service Gateway 229336 ISG webStiebel Eltron Internet-Service Gateway 229336Bedienung des Wärmepumpenregler durch eine mobile Websitelokale Homepage zur Bedienung der Wärmepumpe im Hausnetzwerkserienmäßige Modbus TCP/IP Softwareschnittstelle zur Integration in Hausautomatisierungssysteme10/100 Ethernet RJ 45CAN RJ 45RS232158 x 95 x 37 mmEinsatzbereich min./max. 0-60 °Cfür die Nutzung der SG Ready Funktionen des WPM ist das ISG ein notwendiges Zubehör547,69 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
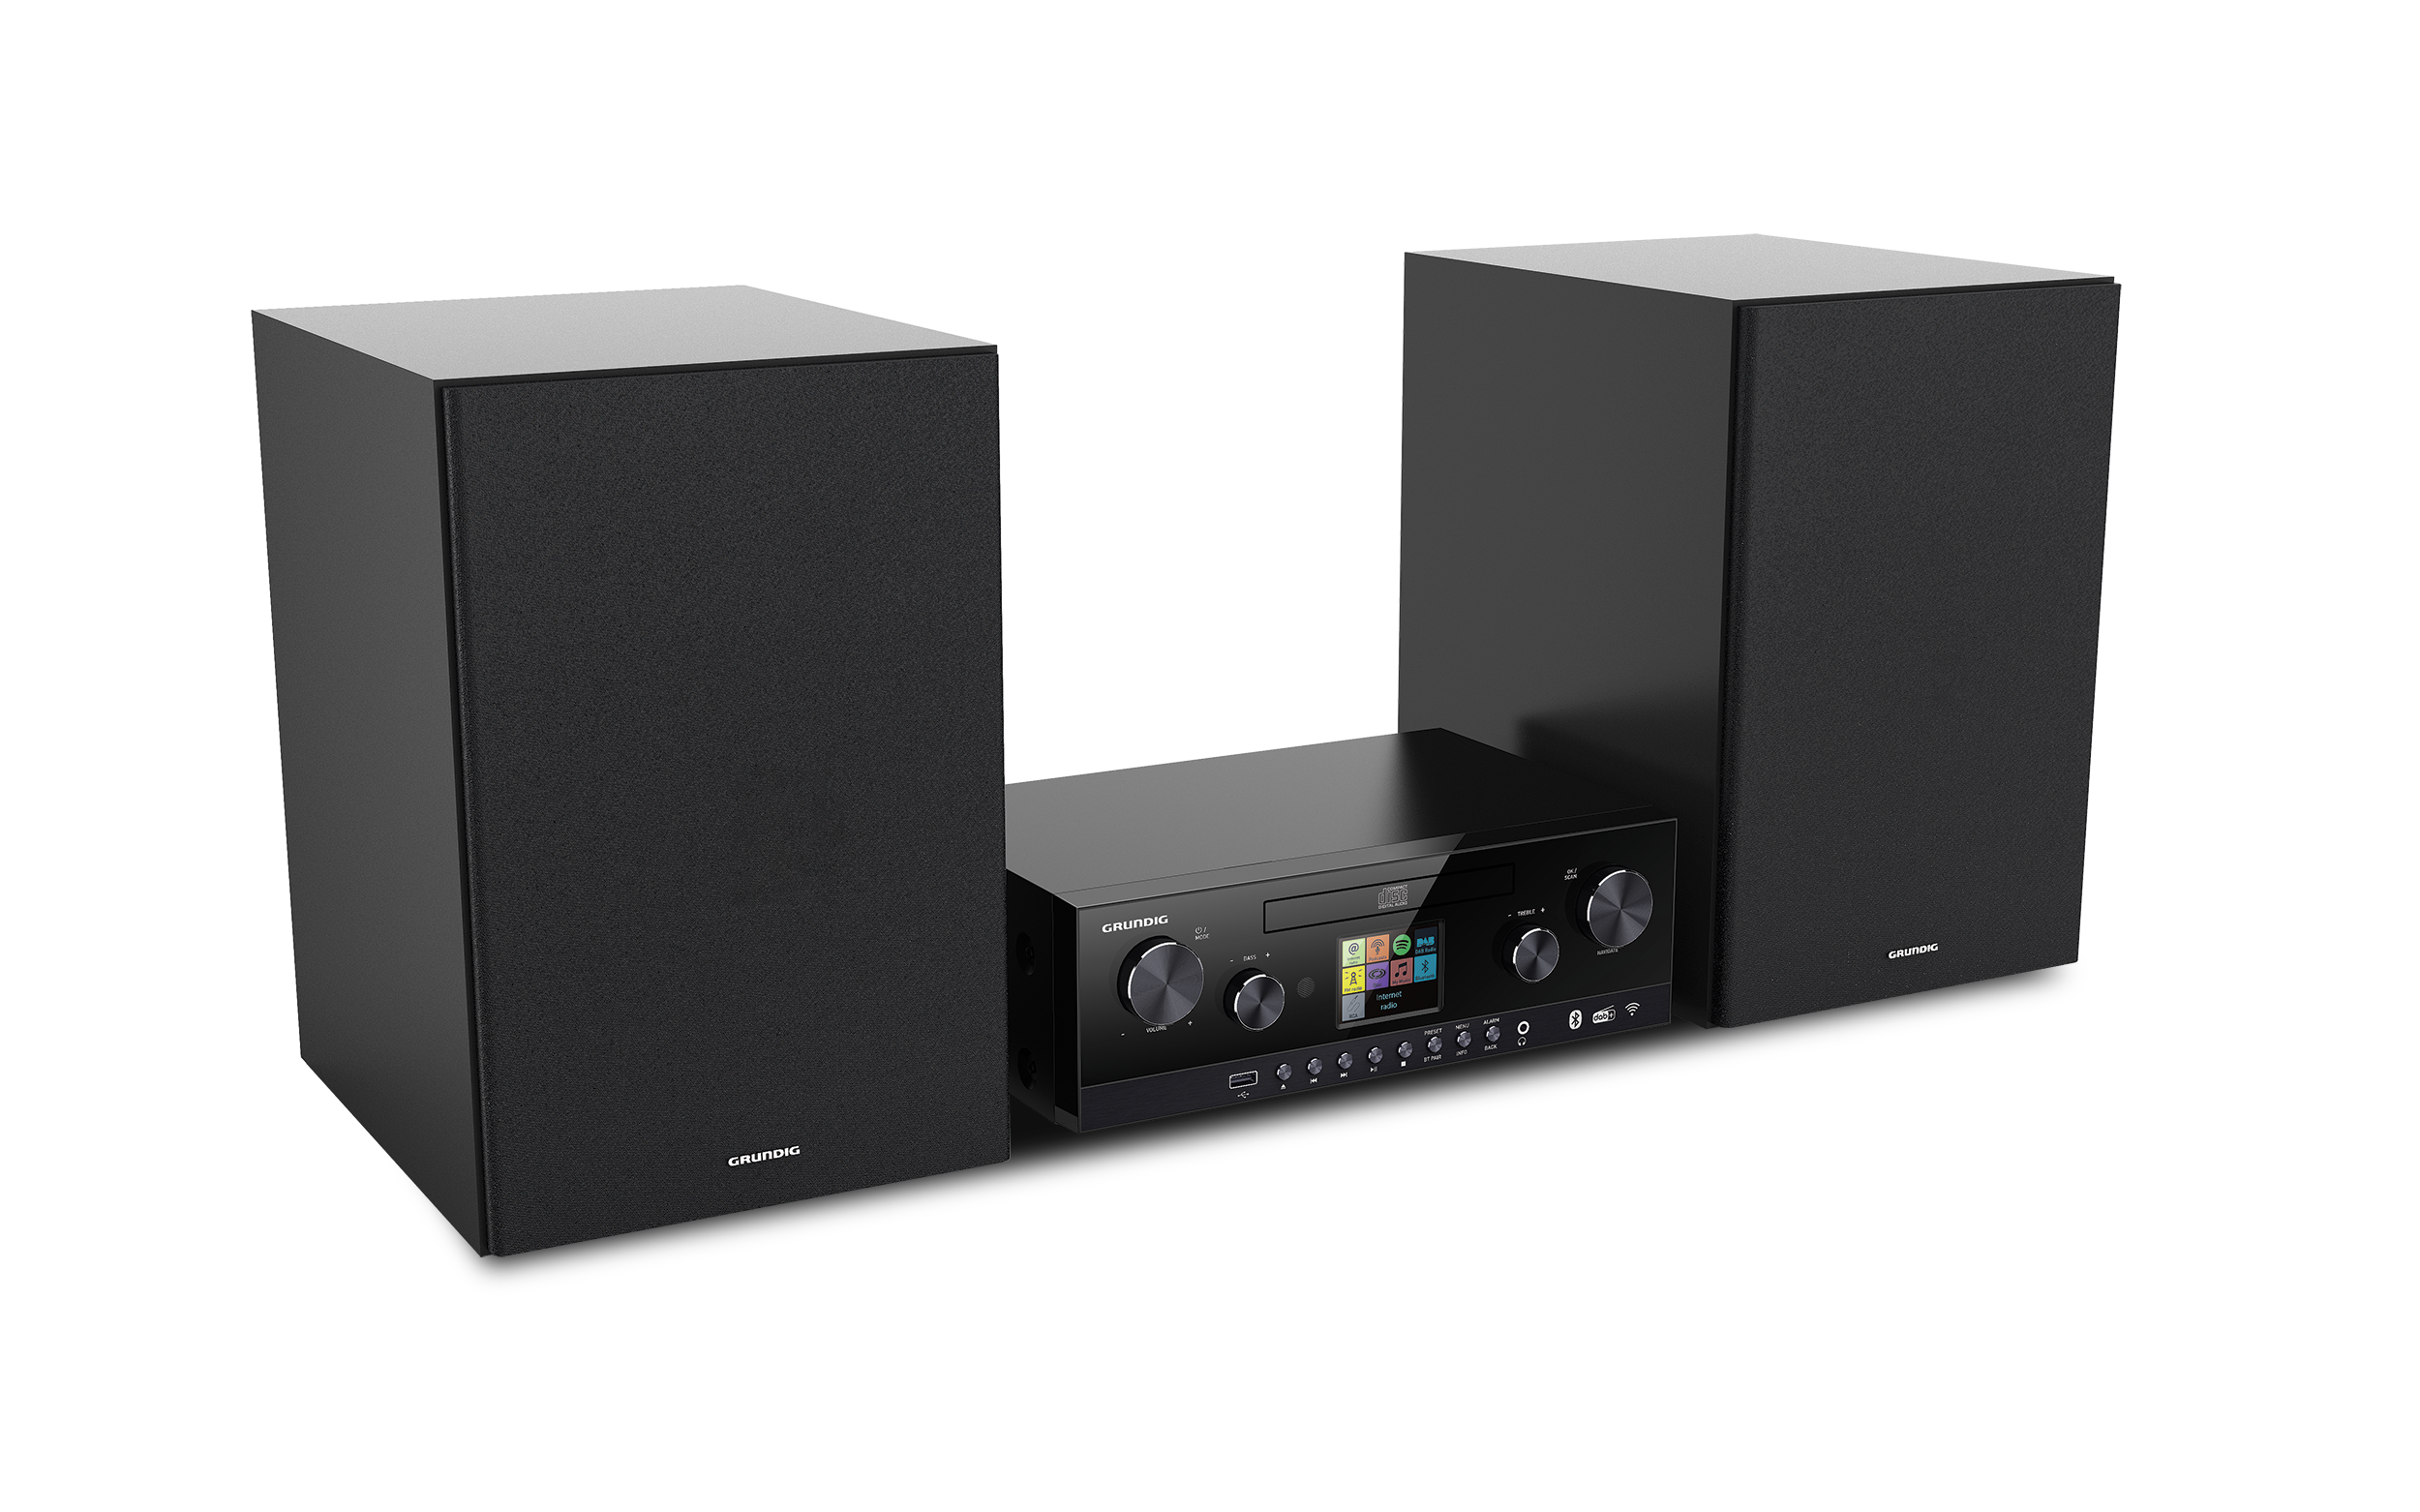
Grundig CMS 5000 BT DAB+ WEB Internet-Radio Stereoanlage schwarzDAB+/UKW Audiosystem + Bluetooth / Empfangsart: DAB+; UKW; Audio-Eingang, MP3-Wiedergabe, / Wiedergabe von: Bluetooth, CD, USB-Stick / Senderspeicher: 30; Wecker ; Display mit Uhr / inkl. Fernbedienung236,87 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter


-
Was zerfrisst Eiter?
Eiter wird von bestimmten Enzymen, die von Immunzellen produziert werden, abgebaut. Diese Enzyme, wie zum Beispiel Lysozym oder Proteasen, zersetzen die Bestandteile des Eiters und tragen so zur Heilung der Infektion bei. Zusätzlich kann auch die Behandlung mit Antibiotika helfen, den Eiter zu bekämpfen. **
-
Ist Eiter klebrig?
Eiter ist eine gelbliche, dickflüssige Substanz, die aus abgestorbenen weißen Blutkörperchen, Bakterien und Gewebeflüssigkeit besteht. Aufgrund ihrer zähen Konsistenz kann Eiter als klebrig empfunden werden. Wenn Eiter aus einer Wunde austritt, kann er an der Haut haften und sich schwer abwaschen lassen. Die klebrige Natur des Eiters kann dazu führen, dass er sich an Kleidung oder Verbandmaterial festsetzt. Insgesamt kann man sagen, dass Eiter aufgrund seiner zähen Beschaffenheit als klebrig wahrgenommen werden kann. **
-
Wann kommt Eiter?
Eiter entsteht in der Regel als Reaktion des Körpers auf eine Infektion. Wenn Bakterien in eine Wunde eindringen oder eine Infektion in einem Organ entsteht, kann sich Eiter bilden. Dies geschieht, weil der Körper versucht, die Infektion zu bekämpfen, indem er weiße Blutkörperchen und andere Immunzellen in das betroffene Gewebe schickt. Diese Zellen bekämpfen die Bakterien und zerstören infizierte Zellen, was zu einer Ansammlung von Eiter führt. Die Bildung von Eiter kann auch durch andere Faktoren wie Verletzungen, Verbrennungen oder chirurgische Eingriffe ausgelöst werden. In jedem Fall ist Eiter ein Zeichen dafür, dass der Körper versucht, eine Infektion zu bekämpfen und das betroffene Gewebe zu heilen. **
-
Ist Fibrin Eiter?
Nein, Fibrin ist nicht Eiter. Fibrin ist ein faserartiges Protein, das bei der Blutgerinnung eine wichtige Rolle spielt. Es bildet ein Gerüst, das Blutplättchen und rote Blutkörperchen einschließt, um eine Wunde zu verschließen. Eiter hingegen ist eine Ansammlung von abgestorbenen Zellen, Bakterien und anderen Entzündungsprodukten, die sich in infizierten Geweben bildet. Während Fibrin ein natürlicher Bestandteil des Blutgerinnungsprozesses ist, ist Eiter ein Zeichen einer Infektion und Entzündung im Körper. Es ist wichtig, zwischen den beiden zu unterscheiden, um die richtige Behandlung für eine Infektion zu gewährleisten. **


Ist Wundsekret Eiter?
Ist Wundsekret Eiter? Diese Frage ist nicht einfach mit Ja oder Nein zu beantworten, da Wundsekret und Eiter zwar ähnlich aussehen können, aber unterschiedliche Ursachen haben. Wundsekret ist eine klare Flüssigkeit, die aus einer Wunde austritt und hauptsächlich aus Blutplasma besteht. Es dient dazu, die Wunde feucht zu halten und den Heilungsprozess zu unterstützen. Eiter hingegen ist eine Ansammlung von abgestorbenen Zellen, Bakterien und Entzündungsflüssigkeit, die oft gelblich und dickflüssig ist. Wenn eine Wunde eitert, kann das ein Zeichen für eine Infektion sein, die ärztlich behandelt werden sollte. Es ist wichtig, den Unterschied zwischen Wundsekret und Eiter zu erkennen, um angemessen reagieren zu können und die Wundheilung zu fördern. **
Wann entsteht Eiter?
Eiter entsteht, wenn der Körper eine Infektion bekämpft. Bei einer Infektion dringen Krankheitserreger wie Bakterien in den Körper ein und lösen eine Abwehrreaktion des Immunsystems aus. Dabei werden weiße Blutkörperchen aktiviert, um die Krankheitserreger zu bekämpfen. Diese weißen Blutkörperchen sammeln sich an der Infektionsstelle und bilden zusammen mit abgestorbenen Zellen, Bakterien und Gewebsflüssigkeit den Eiter. Eiter ist also eine Ansammlung von abgestorbenen Zellen und Krankheitserregern, die der Körper während einer Infektion absondert, um die Infektion zu bekämpfen. **
Top-Angebote
Produkte zum Begriff Eiter:
-
Stiebel Eltron Internet-Service Gateway 229336 ISG webStiebel Eltron Internet-Service Gateway 229336Bedienung des Wärmepumpenregler durch eine mobile Websitelokale Homepage zur Bedienung der Wärmepumpe im Hausnetzwerkserienmäßige Modbus TCP/IP Softwareschnittstelle zur Integration in Hausautomatisierungssysteme10/100 Ethernet RJ 45CAN RJ 45RS232158 x 95 x 37 mmEinsatzbereich min./max. 0-60 °Cfür die Nutzung der SG Ready Funktionen des WPM ist das ISG ein notwendiges Zubehör547,69 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert URL-Verkürzung und welche Vorteile bietet sie in Bezug auf die Teilen von Links?
URL-Verkürzung funktioniert, indem lange URLs in kürzere, benutzerfreundlichere Links umgewandelt werden. Dies erleichtert das Teilen von Links in sozialen Medien, Nachrichten oder anderen Plattformen, da die verkürzte URL weniger Platz einnimmt und einfacher zu merken ist. Außerdem können durch URL-Verkürzung auch Klicks und Analysen verfolgt werden, um die Effektivität von geteilten Links zu messen. **
-
Warum stinkt Eiter?
Eiter riecht unangenehm, weil er aus abgestorbenen Zellen, Bakterien und Gewebeflüssigkeit besteht. Diese Mischung von organischen Substanzen führt zu einem fauligen Geruch. Der Geruch dient als Warnsignal für eine Infektion oder Entzündung im Körper. **
-
Was zerfrisst Eiter?
Eiter wird von bestimmten Enzymen, die von Immunzellen produziert werden, abgebaut. Diese Enzyme, wie zum Beispiel Lysozym oder Proteasen, zersetzen die Bestandteile des Eiters und tragen so zur Heilung der Infektion bei. Zusätzlich kann auch die Behandlung mit Antibiotika helfen, den Eiter zu bekämpfen. **
-
Ist Eiter klebrig?
Eiter ist eine gelbliche, dickflüssige Substanz, die aus abgestorbenen weißen Blutkörperchen, Bakterien und Gewebeflüssigkeit besteht. Aufgrund ihrer zähen Konsistenz kann Eiter als klebrig empfunden werden. Wenn Eiter aus einer Wunde austritt, kann er an der Haut haften und sich schwer abwaschen lassen. Die klebrige Natur des Eiters kann dazu führen, dass er sich an Kleidung oder Verbandmaterial festsetzt. Insgesamt kann man sagen, dass Eiter aufgrund seiner zähen Beschaffenheit als klebrig wahrgenommen werden kann. **
Ähnliche Suchbegriffe für Eiter
-
Grundig CMS 5000 BT DAB+ WEB Internet-Radio Stereoanlage schwarzDAB+/UKW Audiosystem + Bluetooth / Empfangsart: DAB+; UKW; Audio-Eingang, MP3-Wiedergabe, / Wiedergabe von: Bluetooth, CD, USB-Stick / Senderspeicher: 30; Wecker ; Display mit Uhr / inkl. Fernbedienung236,87 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann kommt Eiter?
Eiter entsteht in der Regel als Reaktion des Körpers auf eine Infektion. Wenn Bakterien in eine Wunde eindringen oder eine Infektion in einem Organ entsteht, kann sich Eiter bilden. Dies geschieht, weil der Körper versucht, die Infektion zu bekämpfen, indem er weiße Blutkörperchen und andere Immunzellen in das betroffene Gewebe schickt. Diese Zellen bekämpfen die Bakterien und zerstören infizierte Zellen, was zu einer Ansammlung von Eiter führt. Die Bildung von Eiter kann auch durch andere Faktoren wie Verletzungen, Verbrennungen oder chirurgische Eingriffe ausgelöst werden. In jedem Fall ist Eiter ein Zeichen dafür, dass der Körper versucht, eine Infektion zu bekämpfen und das betroffene Gewebe zu heilen. **
-
Ist Fibrin Eiter?
Nein, Fibrin ist nicht Eiter. Fibrin ist ein faserartiges Protein, das bei der Blutgerinnung eine wichtige Rolle spielt. Es bildet ein Gerüst, das Blutplättchen und rote Blutkörperchen einschließt, um eine Wunde zu verschließen. Eiter hingegen ist eine Ansammlung von abgestorbenen Zellen, Bakterien und anderen Entzündungsprodukten, die sich in infizierten Geweben bildet. Während Fibrin ein natürlicher Bestandteil des Blutgerinnungsprozesses ist, ist Eiter ein Zeichen einer Infektion und Entzündung im Körper. Es ist wichtig, zwischen den beiden zu unterscheiden, um die richtige Behandlung für eine Infektion zu gewährleisten. **
-
Ist Wundsekret Eiter?
Ist Wundsekret Eiter? Diese Frage ist nicht einfach mit Ja oder Nein zu beantworten, da Wundsekret und Eiter zwar ähnlich aussehen können, aber unterschiedliche Ursachen haben. Wundsekret ist eine klare Flüssigkeit, die aus einer Wunde austritt und hauptsächlich aus Blutplasma besteht. Es dient dazu, die Wunde feucht zu halten und den Heilungsprozess zu unterstützen. Eiter hingegen ist eine Ansammlung von abgestorbenen Zellen, Bakterien und Entzündungsflüssigkeit, die oft gelblich und dickflüssig ist. Wenn eine Wunde eitert, kann das ein Zeichen für eine Infektion sein, die ärztlich behandelt werden sollte. Es ist wichtig, den Unterschied zwischen Wundsekret und Eiter zu erkennen, um angemessen reagieren zu können und die Wundheilung zu fördern. **
-
Wann entsteht Eiter?
Eiter entsteht, wenn der Körper eine Infektion bekämpft. Bei einer Infektion dringen Krankheitserreger wie Bakterien in den Körper ein und lösen eine Abwehrreaktion des Immunsystems aus. Dabei werden weiße Blutkörperchen aktiviert, um die Krankheitserreger zu bekämpfen. Diese weißen Blutkörperchen sammeln sich an der Infektionsstelle und bilden zusammen mit abgestorbenen Zellen, Bakterien und Gewebsflüssigkeit den Eiter. Eiter ist also eine Ansammlung von abgestorbenen Zellen und Krankheitserregern, die der Körper während einer Infektion absondert, um die Infektion zu bekämpfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.